 ManageEngine Thailand Community by KTNBS
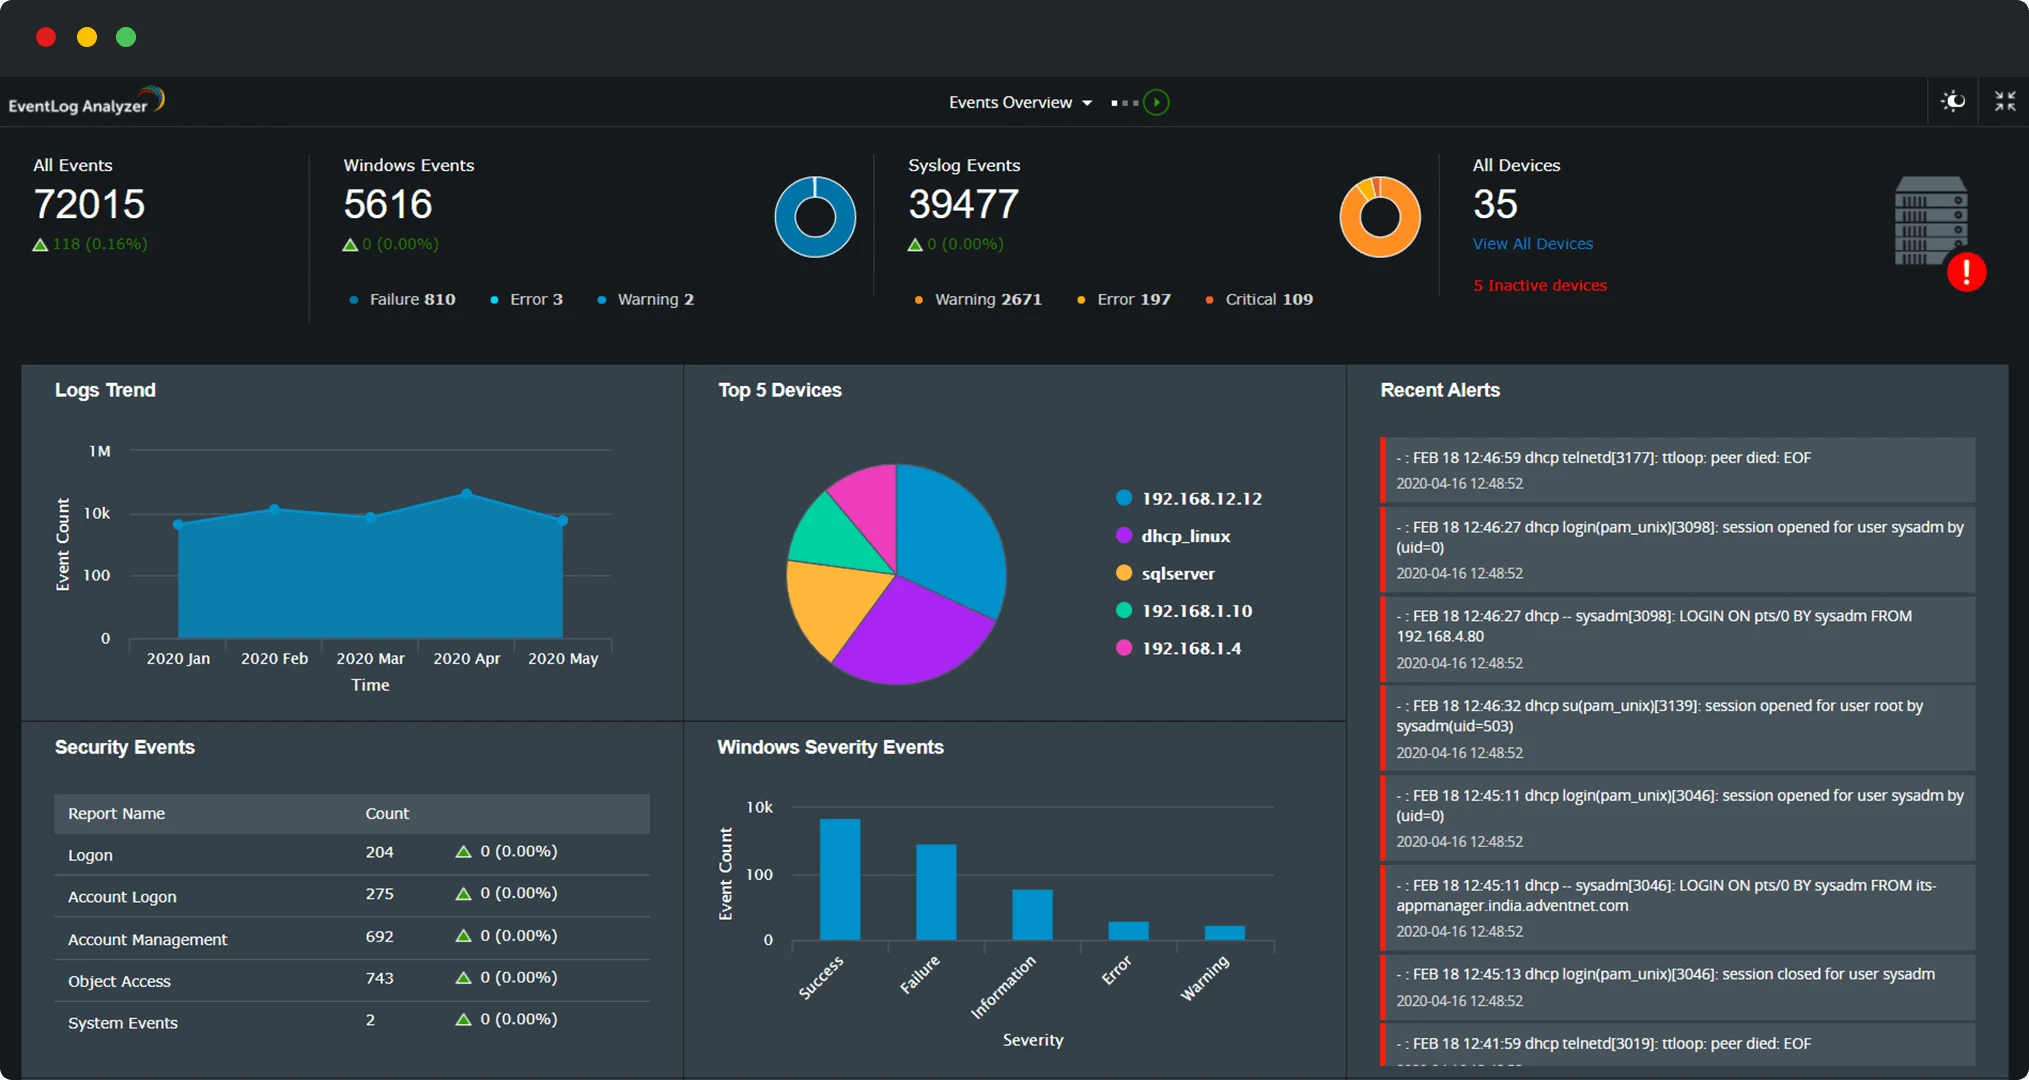
การมี Log จำนวนมากไม่ได้แปลว่าจะหาคำตอบได้เมื่อเกิดเหตุ หากเวลาไม่ตรง แหล่งข้อมูลไม่ครบ หรือรายงานไม่มีเจ้าของ ทีมอาจสร้างลำดับเหตุการณ์ไม่ได้ และ Log ที่เปิดกว้างอาจกลายเป็นแหล่งข้อมูลลับอีกแห่งหนึ่ง
เลือกแหล่งข้อมูลตามคำถามที่ต้องตอบ
EventLog Analyzer มีความสามารถรวบรวมและวิเคราะห์ Log ตามข้อมูลผู้ผลิต เริ่มจากคำถาม เช่น ใครเข้าสู่ระบบ เมื่อใด และการเปลี่ยนแปลงสำคัญเกิดที่ไหน จากนั้นระบุระบบที่ให้ข้อมูลเหล่านี้ได้ ตรวจรูปแบบและวิธีรับ Log ที่รองรับในรุ่นจริง ไม่คิดว่าการติดตั้ง Console ทำให้ข้อมูลทุกแหล่งมาเอง
ทำเวลาและสิทธิ์ให้น่าเชื่อถือ
กำหนดการเทียบเวลาและบันทึกเขตเวลาให้ชัด ตรวจความล่าช้าหรือแหล่งที่หยุดส่ง จำกัดผู้ดูและผู้ส่งออก Log ตามหน้าที่ หลีกเลี่ยงการบันทึก Password, Token หรือเนื้อหาข้อมูลส่วนบุคคลที่ไม่จำเป็น ระยะเก็บควรมาจากข้อกำหนดองค์กรและความจำเป็น ไม่คัดลอกตัวเลขจากตัวอย่างทั่วไป
ทดสอบตั้งแต่รับข้อมูลถึงการสอบสวน
สร้างเหตุทดสอบที่รู้เวลาจริงและผลลัพธ์ ตรวจว่าค้นพบเหตุ เชื่อมข้อมูล และส่งต่อผู้รับผิดชอบได้ ถ้าข้อมูลขาดให้ระบุช่องว่างในรายงาน ทดสอบสิทธิ์ของผู้ใช้อีกบทบาทด้วยเพื่อให้มั่นใจว่าไม่ได้เห็นข้อมูลเกินหน้าที่
รายการตรวจสอบก่อนนำไปใช้
- ระบุแหล่ง Log และผู้รับผิดชอบแต่ละระบบ
- ตรวจเวลา ความต่อเนื่อง และความล่าช้าของข้อมูล
- จำกัดสิทธิ์อ่าน ส่งออก และแก้การตั้งค่า
- ซ้อมค้นเหตุพร้อมบันทึกช่องว่างของหลักฐาน
วัดความครบถ้วนของแหล่งข้อมูล เวลาในการค้นเหตุ และเหตุทดสอบที่ตรวจพบได้จริง มากกว่าปริมาณ Log ที่เก็บ การสาธิตควรใช้ข้อมูลสมมติและบัญชีที่มีสิทธิ์ต่างกัน
เก็บ Log ทุกอย่างตลอดไปดีที่สุดหรือไม่?
ควรเก็บตามความจำเป็นและข้อกำหนดที่เกี่ยวข้อง พร้อมจัดสิทธิ์และการลบตามกระบวนการองค์กร
Log management เท่ากับ SIEM ทุกความสามารถหรือไม่?
ผลิตภัณฑ์และโมดูลมีขอบเขตต่างกัน ต้องประเมินความสามารถที่ต้องใช้และยืนยันรุ่นก่อนเลือก
แหล่งอ้างอิง
- EventLog Analyzer2026-10-02